


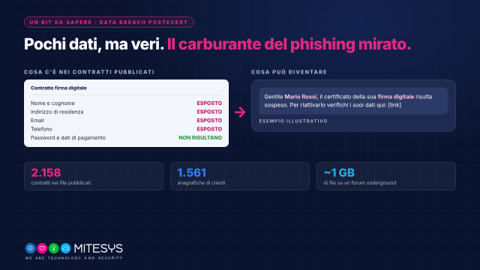
Poste Italiane ha confermato un incidente che riguarda i dati di clienti del servizio PosteCert di firma digitale. Il 17 novembre su un forum underground è stato pubblicato circa 1 GB di file con contratti e anagrafiche di oltre 1.500 clienti: nome, cognome, indirizzo di residenza, email e telefono. Nei file non risultano password né dati di accesso a conti o carte.
Poste parla di verifiche in corso e, a una prima analisi, di un numero contenuto di persone coinvolte. Non è ancora noto come i dati siano stati sottratti.
Il bit da sapere: dati veri rendono credibile il falso
Nome, telefono, email e la certezza che quella persona usa un servizio preciso: è quanto basta per costruire un SMS o un’email su un presunto problema con la firma digitale, difficile da distinguere da una comunicazione reale. Un messaggio che contiene i vostri dati corretti non è una prova di autenticità.
Cosa fare
- Diffidare dei messaggi su presunti problemi con la firma digitale, anche se contengono dati corretti.
- Accedere ai servizi solo da sito o app ufficiali, mai dai link ricevuti.
- Non comunicare mai password, PIN o codici di accesso.
- Se si sono già forniti dati di carte o conti, contattare subito la banca o l’emittente a un numero già noto.
Cosa può fare Mitesys
Proteggiamo la posta aziendale e formiamo le persone a riconoscere i messaggi costruiti con dati veri, perché un data breach altrui non diventi un incidente in casa vostra.
Richiedete un incontro con il nostro team